
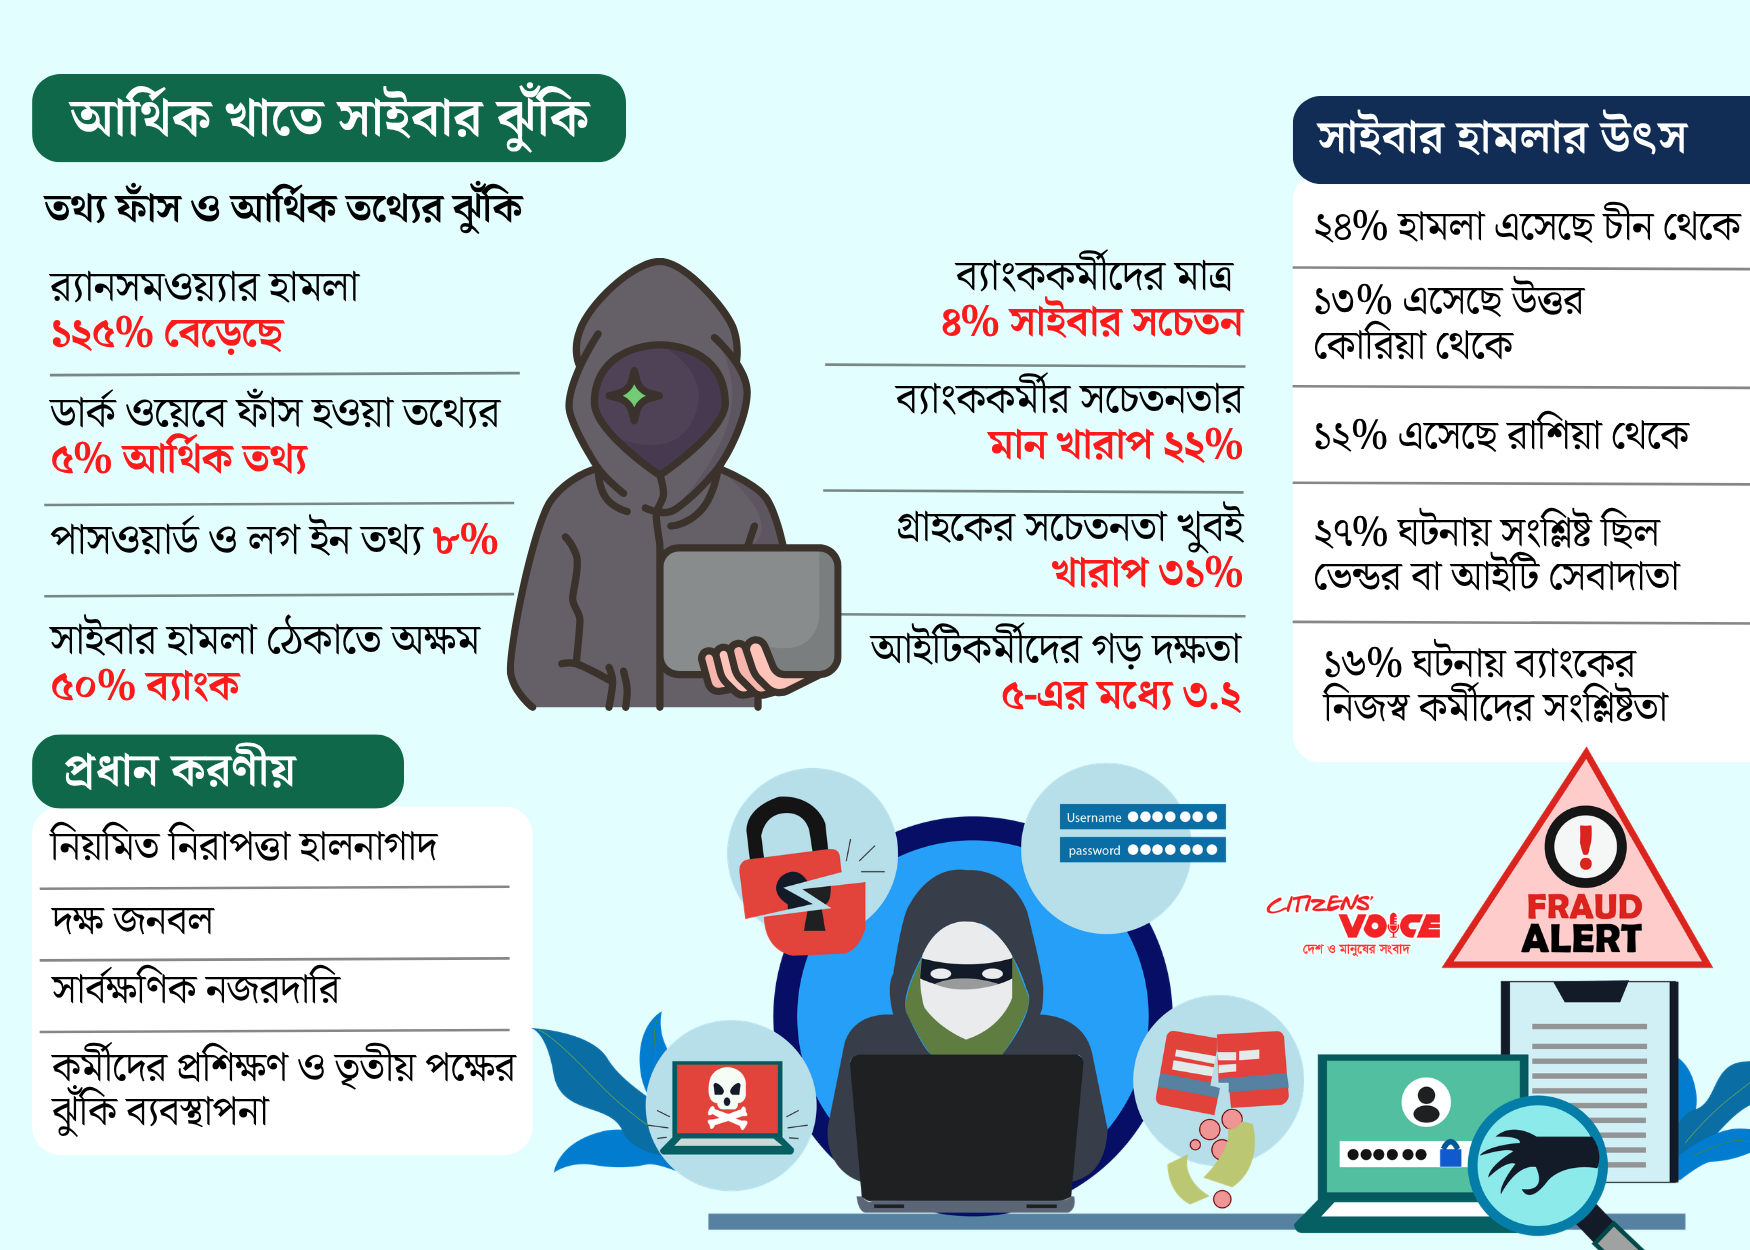
দেশে ডিজিটাল ব্যাংকিং ও অনলাইন লেনদেনের ব্যবহার বাড়ছে। গ্রাহকেরা ঘরে বসেই অর্থ স্থানান্তর, বিল পরিশোধ ও নানা আর্থিক সেবা গ্রহণ করছেন। কিন্তু এই প্রযুক্তিনির্ভর ব্যবস্থার নিরাপত্তা কি একই গতিতে শক্তিশালী হচ্ছে? বাংলাদেশ ইনস্টিটিউট অব ব্যাংক ম্যানেজমেন্টের গবেষণা বলছে, এ ক্ষেত্রে বড় ধরনের ঘাটতি রয়েছে। দেশের অর্ধেকের বেশি ব্যাংকের সাইবার হামলা প্রতিরোধের সক্ষমতা নেই। অথচ ব্যাংকগুলো তথ্যপ্রযুক্তি খাতে বছরে তিন হাজার কোটি টাকার বেশি ব্যয় করলেও এর মাত্র ৫ শতাংশ বরাদ্দ রাখছে সাইবার নিরাপত্তার জন্য।
এ পরিস্থিতিতে আর্থিক খাতের তথ্য সুরক্ষা, গ্রাহকের অর্থের নিরাপত্তা এবং ব্যাংকিং সেবার নিরবচ্ছিন্নতা নিয়ে উদ্বেগ বাড়ছে। বিশেষজ্ঞদের মতে, শুধু সাইবার হামলার খবর প্রকাশের পর তৎপরতা বাড়ালে চলবে না। নিয়মিত নিরাপত্তা হালনাগাদ, দক্ষ কর্মী নিয়োগ, সার্বক্ষণিক নজরদারি এবং দুর্বলতা যাচাইকে ব্যাংকগুলোর দৈনন্দিন কার্যক্রমের অংশ করতে হবে।
বিশ্বজুড়ে নিরাপত্তাত্রুটি, বাংলাদেশের ব্যাংকগুলোও সতর্ক
সম্প্রতি বহুল ব্যবহৃত পিএইচপি প্রোগ্রামিং প্রযুক্তিতে দুটি গুরুতর নিরাপত্তাত্রুটি শনাক্ত হওয়ার পর বিশ্বজুড়ে বিভিন্ন প্রতিষ্ঠানের ওয়েবসাইট ঝুঁকিতে পড়ে। এসব ত্রুটি কাজে লাগিয়ে আক্রান্ত সার্ভারে ক্ষতিকর নির্দেশনা চালানোর সুযোগ তৈরি হতে পারে।
ঝুঁকি এড়াতে বাংলাদেশ ব্যাংক, জনতা ব্যাংকসহ দেশের কয়েকটি গুরুত্বপূর্ণ প্রতিষ্ঠানের ওয়েবসাইট সাময়িকভাবে বন্ধ রাখা হয়। বাংলাদেশ ব্যাংকের ওয়েবসাইট তিন দিন বন্ধ থাকার পর গত রোববার সকালে আবার চালু হয়েছে। অগ্রণী, আইএফআইসি, স্ট্যান্ডার্ড ইসলামী ও এসবিএসি ব্যাংকের ওয়েবসাইটও সতর্কতামূলকভাবে বন্ধ রাখা হয়েছিল। পরে সেগুলো সচল করা হয়। জনতা ব্যাংকের ওয়েবসাইটে হামলার আলামত পাওয়ার কথাও প্রতিবেদনে উল্লেখ করা হয়েছে।
তবে এ সময় ইন্টারনেট ও মুঠোফোনভিত্তিক ব্যাংকিং লেনদেন স্বাভাবিক ছিল বলে জানিয়েছেন বাংলাদেশ ব্যাংকের মুখপাত্র আরিফ হোসেন খান।
গত ২১ অক্টোবর ইউরোপীয় ইউনিয়নের সাইবার নিরাপত্তা সংস্থা এনিসাসহ সংশ্লিষ্ট সংস্থাগুলো সফটওয়্যারের দুটি গুরুতর নিরাপত্তাত্রুটি নিয়ে সতর্কতা জারি করে। ঝুঁকিপূর্ণ ব্যবস্থায় দ্রুত নিরাপত্তা হালনাগাদ করা সম্ভব না হলে সংশ্লিষ্ট ওয়েবসাইট সাময়িকভাবে ইন্টারনেট থেকে বিচ্ছিন্ন রাখার পরামর্শ দেওয়া হয়।
বাংলাদেশ ব্যাংকের মুখপাত্রের ভাষ্য অনুযায়ী, বিশ্বব্যাপী হামলার আশঙ্কার কারণে সতর্কতামূলকভাবে ওয়েবসাইট বন্ধ রাখার সিদ্ধান্ত নেওয়া হয়েছিল। ঝুঁকি যাচাইয়ের পর সেগুলো আবার চালু করা হয়।
প্রতিদিন শত শত হামলার মুখে ব্যাংক খাত
বাংলাদেশ ইনস্টিটিউট অব ব্যাংক ম্যানেজমেন্টের গবেষণা অনুযায়ী, ২০২৩-২৪ সালে দেশের ব্যাংক খাতে প্রতিদিন ১৪৫ থেকে ৬৩০টি সাইবার হামলার ঘটনা ঘটেছে। গবেষণায় এসব হামলার ২৪ শতাংশ চীন, ১৩ শতাংশ উত্তর কোরিয়া এবং ১২ শতাংশ রাশিয়া থেকে এসেছে বলে উল্লেখ করা হয়েছে। আরও ২৪ শতাংশ ঘটনার ক্ষেত্রে হামলাকারীর পরিচয় শনাক্ত করা যায়নি।
তবে এসব পরিসংখ্যানকে সতর্কতার সঙ্গে বিবেচনা করা প্রয়োজন। হামলার উৎস শনাক্ত করা সব সময় সহজ নয়, আর কোনো দেশের সঙ্গে সংশ্লিষ্টতা পাওয়া মানেই সেই দেশের সরকার সরাসরি হামলায় জড়িত—এমন সিদ্ধান্তও নেওয়া যায় না।
গবেষণায় আরও দেখা গেছে, ২৭ শতাংশ ঘটনায় তথ্যপ্রযুক্তি সেবাদাতা প্রতিষ্ঠান বা তৃতীয় পক্ষের সংশ্লিষ্টতা ছিল। ব্যাংকের নিজস্ব কর্মীদের সংশ্লিষ্টতা পাওয়া গেছে ১৬ শতাংশ ঘটনায়। এ ছাড়া গবেষণায় সাম্প্রতিক অনলাইন জালিয়াতির ৭২ শতাংশ সুইফট ব্যবস্থার মাধ্যমে সংঘটিত হয়েছে বলে উল্লেখ করা হয়েছে।
এই তথ্যগুলো দেখায়, ব্যাংকের সাইবার নিরাপত্তা শুধু বাইরের হ্যাকারদের ঠেকানোর বিষয় নয়। তৃতীয় পক্ষের প্রযুক্তি ব্যবস্থাপনা, কর্মীদের প্রবেশাধিকার এবং অভ্যন্তরীণ নিয়ন্ত্রণও সমান গুরুত্বপূর্ণ।
কর্মী ও গ্রাহকদের সচেতনতায় ঘাটতি
সাইবার নিরাপত্তার জন্য উন্নত প্রযুক্তির পাশাপাশি মানুষের সচেতনতাও জরুরি। বাংলাদেশ ইনস্টিটিউট অব ব্যাংক ম্যানেজমেন্টের গবেষণায় দেখা গেছে, ব্যাংককর্মীদের মাত্র ৪ শতাংশ সাইবার সচেতনতায় উৎকর্ষ অর্জন করেছেন। ২২ শতাংশ কর্মীর সচেতনতার মান খারাপ এবং ২৮ শতাংশের অবস্থা খুবই নাজুক।
গ্রাহকদের ক্ষেত্রেও চিত্র উদ্বেগজনক। গবেষণা অনুযায়ী, ২৩ শতাংশ গ্রাহকের সাইবার সচেতনতার মান খারাপ এবং ৩১ শতাংশের খুবই খারাপ।
দুর্বল সচেতনতার কারণে ভুয়া বার্তা, প্রতারণামূলক যোগাযোগ, চুরি করা পরিচয়তথ্য কিংবা অননুমোদিত প্রবেশের মতো ঝুঁকি বাড়তে পারে। তাই নিয়মিত প্রশিক্ষণ, সন্দেহজনক কার্যক্রম শনাক্ত করার শিক্ষা এবং গ্রাহকদের জন্য সহজবোধ্য সতর্কবার্তা চালু করা প্রয়োজন।
ফিনটেক উদ্যোক্তা ড. শাহাদাত খান দেশের ব্যাংক খাতের সাইবার নিরাপত্তা পরিস্থিতিকে অত্যন্ত দুর্বল বলে বর্ণনা করেছেন। তাঁর মতে, কোনো কোনো ক্ষেত্রে হ্যাকাররা প্রতিষ্ঠানের তথ্যভান্ডার দখল করে অর্থ দাবি করছে এবং অর্থ দেওয়ার ঘটনাও ঘটছে। এ ধরনের পরিস্থিতি প্রতিরোধে শুধু প্রযুক্তিগত ব্যবস্থা নয়, দ্রুত ঘটনার প্রতিক্রিয়া এবং কার্যকর আইন প্রয়োগও জরুরি।
তথ্যপ্রযুক্তিতে ব্যয় বাড়লেও নিরাপত্তায় বরাদ্দ কম
গত দুই দশকে দেশের ব্যাংকগুলো তথ্যপ্রযুক্তি খাতে মোট ৫৩ হাজার ৪১৩ কোটি টাকা ব্যয় করেছে। বর্তমানে এ খাতে বার্ষিক ব্যয় তিন হাজার কোটি টাকার বেশি। কিন্তু মোট ব্যয়ের মাত্র ৫ শতাংশ যাচ্ছে সাইবার নিরাপত্তায়। বাকি ৯৫ শতাংশ ব্যয় হচ্ছে যন্ত্রপাতি, সফটওয়্যার, নেটওয়ার্ক, প্রশিক্ষণ ও নিরীক্ষাসহ অন্যান্য কাজে।
ব্যাংকের তথ্যপ্রযুক্তি কর্মীর সংখ্যাও বেড়েছে। গবেষণা অনুযায়ী, ২০১৯ সালে ব্যাংকগুলোতে তথ্যপ্রযুক্তি কর্মীর সংখ্যা ছিল ৫ হাজার ৮৭৫। ২০২৪ সালে তা বেড়ে ৮ হাজার ২৫০ হয়েছে। তাঁদের দক্ষতার গড় মান পাঁচের মধ্যে ৩ দশমিক ২ বলে উল্লেখ করা হয়েছে।
প্রায় দুই লাখ ব্যাংককর্মীর বিপরীতে বিশেষায়িত তথ্যপ্রযুক্তি কর্মীর এই সংখ্যা সীমিত বলে মনে করছেন সংশ্লিষ্ট বিশেষজ্ঞরা।
এখানে মূল সমস্যা শুধু মোট ব্যয়ের পরিমাণ নয়; বরং সেই অর্থের কতটা ঝুঁকি কমানো, নিরাপত্তা পরীক্ষা, দ্রুত ত্রুটি সংশোধন এবং জরুরি পরিস্থিতিতে সেবা সচল রাখার জন্য ব্যবহার করা হচ্ছে, সেটিও গুরুত্বপূর্ণ।
তথ্যপ্রযুক্তিতে বড় বিনিয়োগ করেও যদি গুরুত্বপূর্ণ নিরাপত্তাত্রুটি সময়মতো সংশোধন না হয়, তবে প্রযুক্তিগত সম্প্রসারণ প্রত্যাশিত নিরাপত্তা নিশ্চিত করতে পারবে না।
পুরোনো নিরাপত্তাত্রুটিও বড় বিপদ তৈরি করতে পারে
তথ্যপ্রযুক্তি ও ইন্টারনেট অবকাঠামো বিশেষজ্ঞ সুমন আহমেদ সাব্বিরের মতে, কৃত্রিম বুদ্ধিমত্তার উন্নতির ফলে সফটওয়্যারের পুরোনো ও দীর্ঘদিন অশনাক্ত থাকা নিরাপত্তাত্রুটি খুঁজে বের করা সহজ হচ্ছে।
তিনি উল্লেখ করেছেন, প্রায় ১৪ বছর পুরোনো পিএইচপির একটি ত্রুটি কৃত্রিম বুদ্ধিমত্তার সহায়তায় শনাক্ত করা হয়েছে, যা আগে মানুষের নজরে আসেনি বলে দাবি করা হচ্ছে। ভবিষ্যতে বিভিন্ন সফটওয়্যার, পরিচালনব্যবস্থা ও নেটওয়ার্ক যন্ত্রপাতির সুপ্ত দুর্বলতাও বড় ধরনের হামলার সুযোগ তৈরি করতে পারে।
তাঁর মতে, সংশ্লিষ্ট নিরাপত্তাত্রুটি সংশোধন করে ব্যবস্থা নিরাপদ করা না গেলে ওয়েবসাইট সাময়িকভাবে বন্ধ রাখার সিদ্ধান্ত যুক্তিসংগত হতে পারে।
তবে ওয়েবসাইট বন্ধ রাখা দীর্ঘমেয়াদি সমাধান নয়। প্রয়োজন নিয়মিত নিরাপত্তা হালনাগাদ, সফটওয়্যারের ত্রুটি পরীক্ষা এবং নিরাপদ বিকল্প ব্যবস্থার প্রস্তুতি। কোনো সেবা বন্ধ রাখার সিদ্ধান্তও ঝুঁকির মাত্রা ও গ্রাহকদের ওপর সম্ভাব্য প্রভাব বিবেচনা করে নিতে হবে।
তথ্য ফাঁস ও অর্থ চুরির পুরোনো অভিজ্ঞতা
বাংলাদেশে ব্যাংকিং খাতে সাইবার হামলার ঝুঁকি নতুন নয়। ২০১৪ সালে সোনালী ব্যাংক থেকে দুই কোটি টাকা চুরি করে তুরস্কের একটি হিসাবে পাঠানো হয়। ২০১৬ সালে হ্যাকিংয়ের মাধ্যমে বাংলাদেশ ব্যাংকের বৈদেশিক মুদ্রার রিজার্ভ থেকে ৮ কোটি ১০ লাখ ডলার চুরি হয়। ২০১৯ সালে তিনটি বেসরকারি ব্যাংকের এটিএম থেকে নকল কার্ড ব্যবহার করে ৩০ লাখ ডলার তুলে নেওয়া হয়েছিল।
সরকারি সাইবার নিরাপত্তা সংস্থা বিজিডি ই-গভ সার্টের ২০২৪ সালের প্রতিবেদনেও আর্থিক খাতে ঝুঁকির চিত্র উঠে এসেছে। ওই বছর সরকারি খাতের পর আর্থিক খাতেই সবচেয়ে বেশি সাইবার নিরাপত্তার ঘটনা শনাক্ত হয়। একই সময়ে আগের বছরের তুলনায় মুক্তিপণ আদায়ের উদ্দেশ্যে পরিচালিত সাইবার হামলা বেড়েছিল প্রায় ১২৫ শতাংশ।
প্রতিবেদন অনুযায়ী, সার্ট ওই বছর ১৮৮টি সাইবার নিরাপত্তাবিষয়ক প্রতিবেদন তৈরি করে, যার ১৫৯টি ছিল সতর্কবার্তা। সরকারি খাতে ৬৩টি এবং আর্থিক ও শিক্ষা খাতে ৩৪টি করে ঘটনা শনাক্ত হয়।
এ ছাড়া তথ্য ফাঁসের ৫৯টি ঘটনা, ওয়েবসাইট বিকৃত করার ৪৬টি ঘটনা এবং পরিচয়তথ্য বা ব্যবস্থা দখলের ৩৯টি ঘটনা নথিভুক্ত করা হয়। প্রতিবেদনে ৬০২টি ব্যবহৃত নিরাপত্তাত্রুটি শনাক্ত করার কথাও বলা হয়েছে। এসব ত্রুটির কারণে গড়ে প্রতিদিন ৯০৫টি বাংলাদেশি ইন্টারনেট ঠিকানা ঝুঁকিতে পড়েছিল। ক্ষতিকর সফটওয়্যারে সংক্রমিত পাওয়া যায় ২৩ হাজার ৯১৯টি ইন্টারনেট ঠিকানা।
অন্ধকার ইন্টারনেটভিত্তিক বাজারে ফাঁস হওয়া তথ্যের ৫ শতাংশ ছিল আর্থিক তথ্য এবং ৮ শতাংশ ছিল পাসওয়ার্ড ও প্রবেশসংক্রান্ত তথ্য।
তবে সার্ট সতর্ক করেছে, কিছু হ্যাকারগোষ্ঠী পুরোনো তথ্য নতুন করে প্রকাশ করে বা প্রকাশ্য তথ্য সংগ্রহ করে তথ্য ফাঁসের দাবি করতে পারে। তাই প্রতিটি দাবিকে স্বাধীনভাবে যাচাই করা জরুরি।
নিরাপত্তা কাঠামো আছে, বাস্তবায়নই বড় পরীক্ষা
আর্থিক খাতের সাইবার নিরাপত্তা নিয়ে আন্তর্জাতিক পর্যায়েও উদ্বেগ বাড়ছে। গত ১৭ অক্টোবর ব্যাংককে আন্তর্জাতিক মুদ্রা তহবিলের আয়োজিত এক সেমিনারে ডিজিটাল লেনদেনের বিস্তার, কৃত্রিম বুদ্ধিমত্তানির্ভর সাইবার হামলা এবং ব্যাংক ও ব্যাংকবহির্ভূত আর্থিক প্রতিষ্ঠানের পারস্পরিক নির্ভরতাকে বৈশ্বিক আর্থিক স্থিতিশীলতার নতুন ঝুঁকি হিসেবে চিহ্নিত করা হয়।
সংস্থাটির উপপরিচালক মিকেলা এরবেনোভা বলেন, আর্থিক খাতের বিভিন্ন প্রতিষ্ঠানের মধ্যে সংযোগ বাড়লে একটি প্রতিষ্ঠানের সমস্যা দ্রুত অন্য প্রতিষ্ঠানে ছড়িয়ে পড়তে পারে। তাই নতুন ঝুঁকি শনাক্ত করা এবং প্রয়োজনীয় সংস্কার বাস্তবায়ন জরুরি।
আন্তর্জাতিক মুদ্রা তহবিলের সুপারিশের মধ্যে রয়েছে নতুন ঝুঁকির সঙ্গে সামঞ্জস্য রেখে নিয়ন্ত্রণব্যবস্থা ও প্রতিবেদন কাঠামো পর্যালোচনা, তদারক কর্মকর্তাদের প্রযুক্তিগত দক্ষতা বৃদ্ধি এবং নিয়ন্ত্রক সংস্থার জনবল, প্রশিক্ষণ ও প্রযুক্তিগত সক্ষমতার ঘাটতি পূরণ।
বাংলাদেশ ব্যাংক গত ২৯ মার্চ নতুন সাইবার নিরাপত্তা কাঠামো জারি করেছে। ২০২৬ সালের ৩১ ডিসেম্বরের মধ্যে সব তফসিলি ব্যাংক, অর্থায়নকারী প্রতিষ্ঠান, মুঠোফোনভিত্তিক আর্থিক সেবাদাতা এবং অর্থ পরিশোধব্যবস্থার পরিচালকদের এটি বাস্তবায়ন করতে হবে।
এই কাঠামোয় ঝুঁকি শনাক্তকরণ, প্রতিরোধ, নিরাপত্তার ঘটনা পর্যবেক্ষণ, আক্রমণের পর ব্যবস্থা নেওয়া, সেবা পুনরুদ্ধার এবং প্রতিবেদন তৈরির ওপর গুরুত্ব দেওয়া হয়েছে। পাশাপাশি নেটওয়ার্ক সুরক্ষা, প্রবেশাধিকার নিয়ন্ত্রণ, তৃতীয় পক্ষের ঝুঁকি ব্যবস্থাপনা ও নিয়মিত নিরীক্ষার বিষয়ও অন্তর্ভুক্ত রয়েছে।
সাইবার নিরাপত্তায় প্রয়োজন স্থায়ী প্রস্তুতি
বিশেষজ্ঞদের মতে, ওয়েবসাইট সাময়িকভাবে বন্ধ রেখে কোনো নির্দিষ্ট ঝুঁকি এড়ানো সম্ভব হলেও পুরো আর্থিক ব্যবস্থাকে নিরাপদ রাখতে দীর্ঘমেয়াদি পরিকল্পনা প্রয়োজন।
এর মধ্যে রয়েছে সার্বক্ষণিক নিরাপত্তা পর্যবেক্ষণ, নিয়মিত দুর্বলতা পরীক্ষা, দক্ষ জনবল তৈরি, সফটওয়্যার ও যন্ত্রপাতির নিরাপত্তা হালনাগাদ এবং জরুরি পরিস্থিতিতে দ্রুত সেবা ফিরিয়ে আনার সক্ষমতা। একই সঙ্গে ব্যাংকগুলোকে নিরাপত্তাত্রুটি গোপন না রেখে যথাযথ কর্তৃপক্ষকে জানানো এবং দ্রুত সংশোধনের সংস্কৃতি গড়ে তুলতে হবে।
বাংলাদেশ ব্যাংকের মুখপাত্র আরিফ হোসেন খানের মতে, বেশির ভাগ হামলা প্রতিরোধ করা গেলেও কিছু হামলা ঠেকানো যাচ্ছে না। ব্যাংকের প্রযুক্তি বিভাগে আরও দক্ষ জনবল প্রয়োজন। তাঁর বক্তব্য অনুযায়ী, নীতিমালা থাকা যথেষ্ট নয়; সেগুলো কতটা কার্যকরভাবে বাস্তবায়িত হচ্ছে, সেটিই এখন গুরুত্বপূর্ণ।
ডিজিটাল ব্যাংকিংয়ের প্রতি মানুষের নির্ভরতা বাড়ার সঙ্গে সঙ্গে আর্থিক খাতের নিরাপত্তার গুরুত্বও বাড়ছে। তাই তথ্যপ্রযুক্তিতে বিনিয়োগের পাশাপাশি সাইবার নিরাপত্তায় পর্যাপ্ত অর্থ বরাদ্দ, দক্ষ কর্মী, নিয়মিত পরীক্ষা এবং কার্যকর তদারকি নিশ্চিত করা জরুরি। অন্যথায় প্রযুক্তির বিস্তার যত বাড়বে, দুর্বলতার সুযোগ নিয়ে বড় ধরনের আর্থিক ক্ষতির আশঙ্কাও তত বাড়তে পারে।