
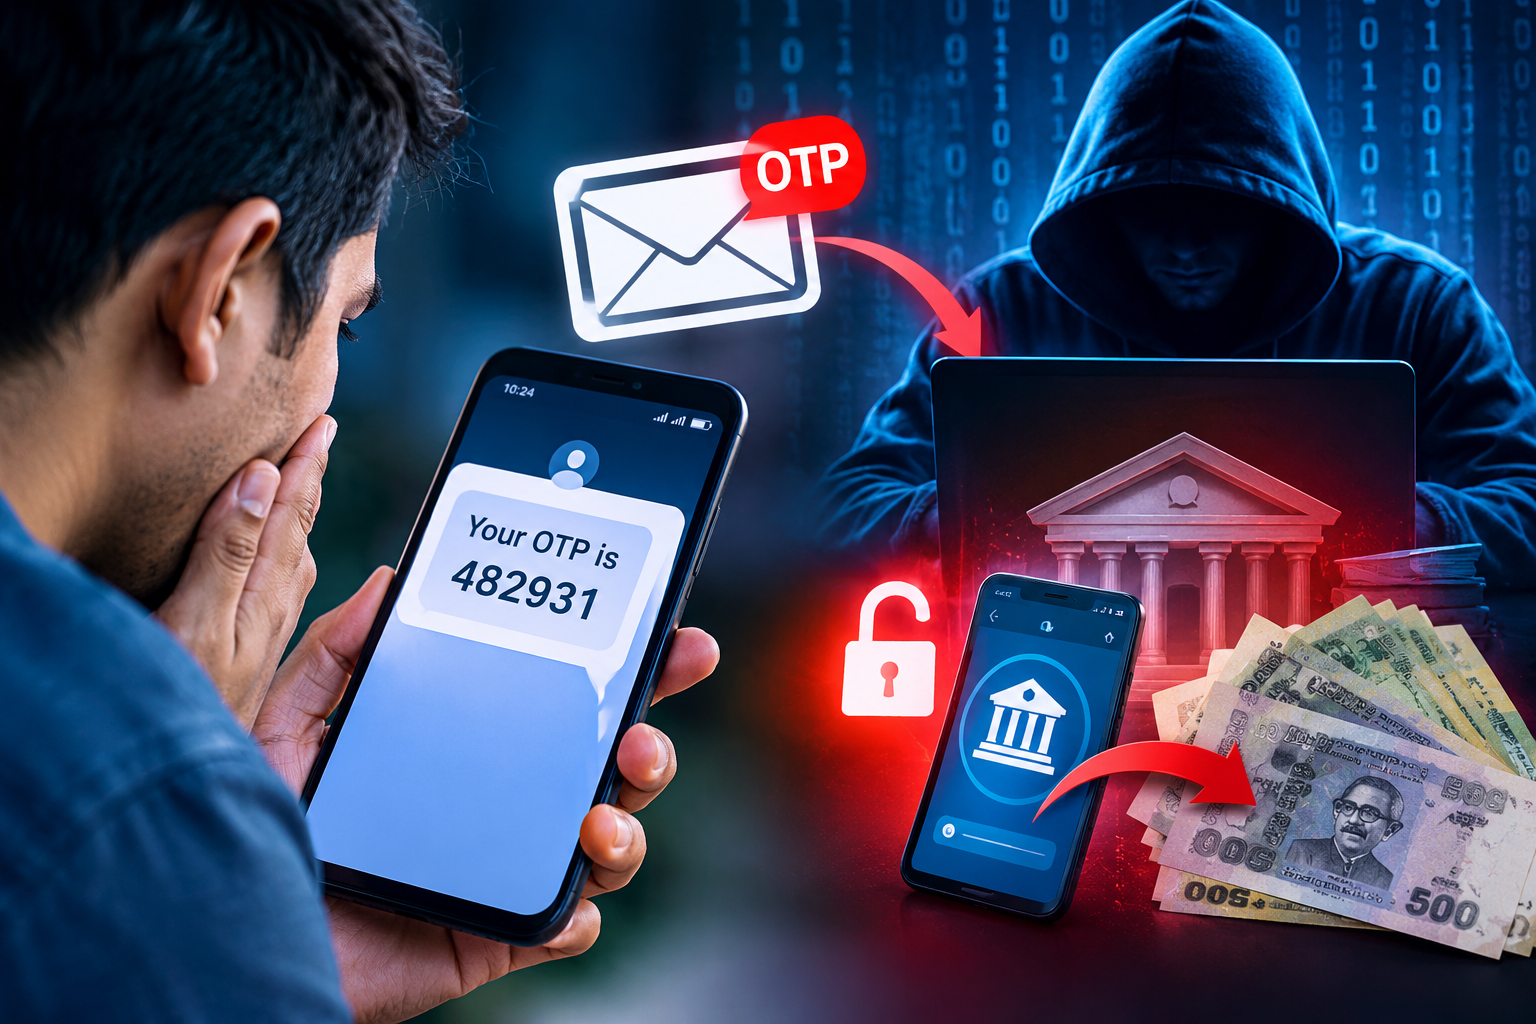
প্রযুক্তি মানুষের জীবনকে যত সহজ করেছে, প্রতারণার পথও তত সহজ ও সূক্ষ্ম হয়েছে। একসময় অর্থ লুট করতে প্রয়োজন হতো অস্ত্র, লোকবল কিংবা ব্যাংকে সরাসরি হামলা। এখন একটি মুঠোফোন, বিশ্বাসযোগ্য একটি ফোনকল, একটি ভুয়া বার্তা কিংবা নকল ওয়েবসাইটই যথেষ্ট।
অপরাধীর সামনে বসে থাকা দরকার নেই; ভুক্তভোগী নিজের ঘরে বসেই এমন একটি তথ্য দিয়ে দিতে পারেন, যা মুহূর্তে তার ব্যাংক হিসাব, মোবাইল আর্থিক সেবা বা সামাজিক যোগাযোগ মাধ্যমের নিরাপত্তা ভেঙে দিতে পারে।
এই প্রতারণার অন্যতম গুরুত্বপূর্ণ উপাদান হলো এককালীন পাসওয়ার্ড বা ওটিপি। সাধারণত কোনো লেনদেন, লগইন, হিসাব পরিবর্তন বা পরিচয় যাচাইয়ের সময় ব্যবহারকারীর মুঠোফোনে যে সাময়িক গোপন সংকেত আসে, সেটিই ওটিপি। এর উদ্দেশ্য নিরাপত্তা বাড়ানো। অথচ সেই নিরাপত্তা সংকেতই যখন প্রতারকের হাতে চলে যায়, তখন সুরক্ষার দেয়াল দুর্বল হয়ে পড়ে।
তবে এখানে একটি বিষয় পরিষ্কার করা জরুরি—ওটিপি নিজে কোনো ‘ফাঁদ’ নয়। বরং ওটিপি হলো নিরাপত্তার একটি স্তর। ফাঁদ তৈরি করে অপরাধী; আর সেই ফাঁদে মানুষকে ফেলতে ব্যবহৃত হয় ভয়, লোভ, তাড়াহুড়ো, বিশ্বাস এবং পরিচিত প্রতিষ্ঠানের নাম। ফলে আজকের সাইবার অপরাধের বড় লড়াইটি কেবল কম্পিউটার বা সফটওয়্যারের বিরুদ্ধে নয়; মানুষের মনস্তত্ত্বের বিরুদ্ধেও।
প্রযুক্তির চেয়ে মানুষের বিশ্বাসই এখন বড় লক্ষ্য। সাইবার অপরাধের ভাষায় এ ধরনের প্রতারণাকে সামাজিক প্রকৌশল বা ‘সোশ্যাল ইঞ্জিনিয়ারিং’ বলা হয়। অপরাধী প্রথমে প্রযুক্তিগত কোনো ব্যবস্থা ভাঙার চেষ্টা না করে ব্যবহারকারীকে এমনভাবে প্রভাবিত করে, যাতে ব্যবহারকারী নিজেই প্রয়োজনীয় তথ্য দিয়ে দেন।
ধরা যাক, একজন গ্রাহকের কাছে ফোন এলো—‘আপনার ব্যাংক হিসাবটি নিরাপত্তাজনিত কারণে সাময়িকভাবে বন্ধ হয়ে যাচ্ছে।’ এরপর বলা হলো, ‘আপনার পরিচয় নিশ্চিত করার জন্য একটি কোড গেছে, সেটি বলুন।’ আতঙ্কিত গ্রাহক কোডটি বলে দিলেন। তিনি হয়তো ভাবলেন, তিনি নিজের অর্থ রক্ষা করছেন। কিন্তু বাস্তবে সেই কোডটি ছিল কোনো লেনদেন অনুমোদনের সংকেত। এখানেই প্রতারণার মূল কৌশল। অপরাধী ব্যবহারকারীর কাছ থেকে শুধু একটি সংখ্যা নেয় না; তার সিদ্ধান্ত নেওয়ার সময়টুকুও কেড়ে নেয়।
পার্সেল থেকে ব্যাংক—পরিচিত অজুহাতের নতুন ব্যবহার। অনলাইন কেনাকাটা ও কুরিয়ার সেবার বিস্তারের সঙ্গে সঙ্গে পার্সেল-ভিত্তিক প্রতারণাও একটি কার্যকর সামাজিক প্রকৌশল কৌশলে পরিণত হয়েছে। অপরাধী ফোন করে জানাতে পারে, কোনো পার্সেল আটকে আছে, ঠিকানা অসম্পূর্ণ, অতিরিক্ত শুল্ক দিতে হবে অথবা ডেলিভারি নিশ্চিত করতে একটি যাচাই প্রয়োজন।
এরপর এসএমএসে একটি কোড বা সংযোগ পাঠানো হয়। ব্যবহারকারী যদি না বুঝে সেটি প্রতারককে বলে দেন বা সন্দেহজনক ওয়েবসাইটে তথ্য প্রবেশ করান, তাহলে পরবর্তী ধাপে তার আর্থিক বা ব্যক্তিগত তথ্য ঝুঁকিতে পড়তে পারে। এ ধরনের প্রতারণার ক্ষেত্রে সবচেয়ে বিপজ্জনক বিষয় হলো—অপরাধী এমন একটি ঘটনার সঙ্গে গল্পটি যুক্ত করে, যা মানুষের কাছে স্বাভাবিক বলে মনে হয়। অনলাইন কেনাকাটা করছেন এমন একজন ব্যক্তি হঠাৎ পার্সেল-সংক্রান্ত ফোন পেলে তাই সহজেই বিশ্বাস করতে পারেন।
ভুয়া বার্তা ও নকল ওয়েবসাইটের বিস্তার। ২০২৬ সালে বাংলাদেশের জন্য বড় সতর্কতার একটি উদাহরণ হলো ‘এরর৫২৪’ নামে পরিচিত বৃহৎ এসএমএস ফিশিং বা বার্তাভিত্তিক প্রতারণা অভিযান। বিজিডি ই-গভ সিআইআরটি জানিয়েছে, এই প্রচারণায় আর্থিক সেবা, টেলিযোগাযোগ, সরবরাহ ব্যবস্থা, খুচরা ব্যবসা ও সরকারি সেবার পরিচয় নকল করে ক্ষতিকর সংযোগ পাঠানো হয়েছে। এসব সংযোগ ব্যবহারকারীকে এমন ওয়েবসাইটে নিয়ে যেতে পারে, যেখানে ব্যক্তিগত তথ্য, ব্যাংকিং পরিচয়পত্র বা কার্ডের তথ্য চুরি করার চেষ্টা করা হয়। বাংলাদেশকেও এই প্রচারণার লক্ষ্যভুক্ত দেশগুলোর মধ্যে শনাক্ত করা হয়েছে।
এই ঘটনা দেখিয়ে দেয়, সাইবার প্রতারণা এখন আর কেবল ‘একজন অপরাধী ফোন করে একজন মানুষকে ঠকাচ্ছে’—এত সরল নয়। অপরাধীরা এমন অবকাঠামোও ব্যবহার করছে, যার মাধ্যমে একসঙ্গে বিপুলসংখ্যক মানুষের কাছে ভুয়া বার্তা পাঠানো সম্ভব। অতএব, কোনো এসএমএসে পরিচিত প্রতিষ্ঠানের নাম থাকলেই সেটিকে সত্য ধরে নেওয়া যাবে না। বার্তায় থাকা সংযোগটি কোথায় নিয়ে যাচ্ছে, সেটিই গুরুত্বপূর্ণ।
কৃত্রিম বুদ্ধিমত্তা বদলে দিচ্ছে প্রতারণার চেহারা। আগে ফোনের অপর প্রান্তের কণ্ঠস্বর শুনে মানুষ পরিচিতজনকে চিনতেন। কৃত্রিম বুদ্ধিমত্তার যুগে সেই বিশ্বাসও প্রশ্নের মুখে পড়ছে। কণ্ঠস্বর অনুকরণ, নকল ছবি, কৃত্রিম ভিডিও এবং বিশ্বাসযোগ্য ভাষায় তৈরি বার্তা ব্যবহার করে প্রতারণার ঝুঁকি বাড়ছে।
তবে এখানে অতিরঞ্জন না করে বাস্তবতা বোঝা জরুরি। কৃত্রিম বুদ্ধিমত্তা দিয়ে কারও কণ্ঠস্বর নকল করা সম্ভব হলেও প্রতিটি ফোনকলই যে এমন প্রযুক্তি ব্যবহার করে—এমন ধারণা সঠিক নয়। বরং বিষয়টি হলো, প্রযুক্তি অপরাধীদের হাতে এমন নতুন সরঞ্জাম তুলে দিচ্ছে, যা পরিচয় যাচাইকে আগের তুলনায় কঠিন করে তুলতে পারে। তাই কোনো পরিচিত ব্যক্তি অস্বাভাবিক জরুরি পরিস্থিতিতে টাকা বা গোপন কোড চাইলে শুধু কণ্ঠস্বরের ওপর নির্ভর না করে অন্য মাধ্যমে পরিচয় নিশ্চিত করা জরুরি।
সিম-সংক্রান্ত প্রতারণা: নম্বরটিই যখন অপরাধীর লক্ষ্য। ওটিপি চুরির আরেকটি ঝুঁকিপূর্ণ দিক হলো মুঠোফোন নম্বরকে লক্ষ্য করা। প্রতারক গ্রাহকসেবা কর্মকর্তা সেজে ফোন করে সিম-সংক্রান্ত সমস্যা, নেটওয়ার্ক উন্নয়ন বা নম্বর যাচাইয়ের অজুহাত তুলতে পারে।
কখনো ব্যবহারকারীকে একটি যাচাই সংকেত জানাতে বলা হতে পারে। আবার কোনো কোনো ক্ষেত্রে প্রতারকের লক্ষ্য হতে পারে সিমের নিয়ন্ত্রণ নেওয়া বা নম্বর-ভিত্তিক হিসাব পুনরুদ্ধারের প্রক্রিয়াকে অপব্যবহার করা। তবে ‘সিম ক্লোন করলেই সব ওটিপি চলে যাবে’—এমন সরল ব্যাখ্যাও সব ক্ষেত্রে সঠিক নয়। প্রকৃত ঝুঁকি নির্ভর করে মোবাইল অপারেটরের নিরাপত্তা ব্যবস্থা, হিসাবের পুনরুদ্ধার পদ্ধতি এবং সংশ্লিষ্ট আর্থিক প্রতিষ্ঠানের প্রমাণীকরণ ব্যবস্থার ওপর। তাই হঠাৎ সিমে নেটওয়ার্ক চলে গেলে বিষয়টিকে শুধু প্রযুক্তিগত সমস্যা ভেবে উপেক্ষা না করে দ্রুত মোবাইল অপারেটরের সঙ্গে যোগাযোগ করা উচিত।
ব্যাংকের পরিচয় ব্যবহার করে বিশ্বাস অর্জন। ব্যাংকের নাম, লোগো, কর্মীর পরিচয় কিংবা গ্রাহকসেবা নম্বর নকল করে ফোন করা এখন সামাজিক প্রকৌশলের অন্যতম পরিচিত কৌশল। অপরাধী আগে থেকেই কোনোভাবে গ্রাহকের কিছু তথ্য জেনে থাকলে তার বিশ্বাস অর্জন আরও সহজ হয়।
‘আপনার নাম, হিসাব নম্বরের শেষ কয়েকটি সংখ্যা এবং পরিচয়পত্রের তথ্য আমাদের কাছে আছে’—এ ধরনের কথা শুনে অনেকেই ধরে নেন, ফোনকারী নিশ্চয়ই ব্যাংকের কর্মকর্তা। কিন্তু কিছু ব্যক্তিগত তথ্য জানা মানেই পরিচয় সত্য নয়। বরং এখানেই সবচেয়ে বড় ভুলটি হয়। গ্রাহক মনে করেন, যেহেতু অপর পক্ষ তার কিছু তথ্য জানে, তাই তাকে বিশ্বাস করা যায়। অথচ এসব তথ্য বিভিন্ন জায়গা থেকে ফাঁস, সংগ্রহ বা অনুমান করা সম্ভব। ব্যাংক বা আর্থিক প্রতিষ্ঠানের পরিচয় নিশ্চিত করতে হলে ফোনকারী যে নম্বর দিয়েছেন, সেখানে ফিরে ফোন না করে প্রতিষ্ঠানের নিজস্ব ওয়েবসাইট, কার্ড বা অ্যাপ থেকে পাওয়া অফিসিয়াল নম্বরে যোগাযোগ করাই নিরাপদ।
শুধু ওটিপি নয়, এখন লক্ষ্য ডিজিটাল পরিচয়। সাইবার অপরাধের নতুন বাস্তবতা আরও গভীর। ২১ জুলাই ২০২৬ সালের বিজিডি ই-গভ সিআইআরটি ‘গোল্ডপিকঅ্যাক্স’ নামের একটি মোবাইল ব্যাংকিং ট্রোজান সম্পর্কে সতর্ক করে। সংস্থাটি জানায়, এই হুমকি পরিচয়পত্র, প্রমাণীকরণ-সংক্রান্ত তথ্য এবং মুখের জৈবিক তথ্য চুরির মতো ক্ষমতা রাখে। কিছু ক্ষেত্রে সংগৃহীত মুখের ভিডিও ব্যবহার করে কৃত্রিমভাবে তৈরি পরিচয় দিয়ে মুখ শনাক্তকরণভিত্তিক যাচাই ব্যবস্থাকে পাশ কাটানোর ঝুঁকির কথাও উল্লেখ করা হয়েছে। বাংলাদেশকে এ হুমকির ক্ষেত্রে উচ্চ ঝুঁকির দেশ হিসেবে মূল্যায়ন করা হয়েছে।
এখানে একটি গুরুত্বপূর্ণ পরিবর্তন স্পষ্ট। আগে নিরাপত্তার আলোচনায় পাসওয়ার্ড ও ওটিপিই ছিল কেন্দ্রবিন্দু। এখন ডিজিটাল পরিচয়ের সঙ্গে যুক্ত জাতীয় পরিচয়পত্রের তথ্য, মুখের তথ্য, যন্ত্র, অ্যাপের অনুমতি এবং প্রমাণীকরণ পদ্ধতিও গুরুত্বপূর্ণ সম্পদ। অর্থাৎ ভবিষ্যতের সাইবার নিরাপত্তা কেবল ‘ওটিপি কাউকে বলবেন না’—এই একটি বাক্যে সীমাবদ্ধ রাখা যাবে না।
কেন মানুষ প্রতারণার শিকার হয়। প্রতারণার পেছনে মানুষের কিছু স্বাভাবিক মানসিক প্রবণতা কাজ করে। প্রথমত, ভয়। ‘আপনার হিসাব বন্ধ হয়ে যাবে’—এই একটি বাক্য মানুষকে দ্রুত সিদ্ধান্ত নিতে বাধ্য করতে পারে। দ্বিতীয়ত, লোভ। উপহার, ক্যাশব্যাক, পুরস্কার, অনুদান বা অস্বাভাবিক আর্থিক সুবিধার প্রলোভন মানুষের সতর্কতা কমিয়ে দেয়। তৃতীয়ত, কর্তৃত্বের প্রভাব। পুলিশ, ব্যাংক, আদালত, সরকারি দপ্তর বা বড় প্রতিষ্ঠানের পরিচয় ব্যবহার করলে অনেকেই প্রশ্ন করতে সংকোচ বোধ করেন। চতুর্থত, তাড়াহুড়ো। প্রতারক ইচ্ছা করেই সময় দেওয়ার সুযোগ কমিয়ে দেয়। ‘এখনই’, ‘দুই মিনিটের মধ্যে’, ‘না হলে হিসাব বন্ধ’—এ ধরনের শব্দ আসলে প্রতারণার মনস্তাত্ত্বিক অস্ত্র।
তাই সাইবার নিরাপত্তার সবচেয়ে কার্যকর ব্যক্তিগত নিয়ম হতে পারে—জরুরি বলা হলেও সঙ্গে সঙ্গে সিদ্ধান্ত নেব না। ওটিপি দেখলেই আগে বুঝতে হবে কেন এসেছে। সব ওটিপি এক ধরনের নয়। কোনোটি লগইনের জন্য, কোনোটি লেনদেনের জন্য, কোনোটি পাসওয়ার্ড পরিবর্তনের জন্য আসতে পারে। তাই মোবাইলে কোড আসা মাত্রই শুধু সংখ্যাগুলো দেখা যথেষ্ট নয়; বার্তাটির পুরো বিষয়বস্তু পড়তে হবে।
যদি কেউ ফোন করে এমন একটি কাজ করতে বলেন, যার সঙ্গে আপনার নিজের করা কোনো কাজের মিল নেই, অথচ সেই কাজের জন্য ওটিপি এসেছে—তাহলে সেটিই বড় সতর্কসংকেত। উদাহরণ হিসেবে, আপনি কোনো টাকা পাঠানোর চেষ্টা করেননি, কিন্তু ‘লেনদেন অনুমোদনের’ কোড এসেছে। তখন সেই কোড কাউকে দেওয়া তো দূরের কথা, কোনো লিংকেও যাওয়া উচিত নয়। বরং সংশ্লিষ্ট প্রতিষ্ঠানের অফিসিয়াল মাধ্যমে বিষয়টি যাচাই করতে হবে।
শুধু গ্রাহক নয়, প্রতিষ্ঠানেরও দায়িত্ব আছে। সাইবার প্রতারণার দায় পুরোপুরি গ্রাহকের ওপর চাপিয়ে দেওয়া যায় না। ব্যাংক ও আর্থিক প্রতিষ্ঠানগুলোকে এমন নিরাপত্তা ব্যবস্থা গড়ে তুলতে হবে, যাতে প্রতারণা ঘটলেও ক্ষতি কমানো যায়।
বাংলাদেশ ব্যাংক ২০২৬ সালের ২৯ মার্চ ‘সাইবার নিরাপত্তা কাঠামো, সংস্করণ ১.০’ জারি করেছে। এর মাধ্যমে ব্যাংকিং খাতে সাইবার ঝুঁকি ব্যবস্থাপনাকে আরও কাঠামোবদ্ধ করার উদ্যোগ নেওয়া হয়েছে। বাংলাদেশ ব্যাংকের বর্তমান নির্দেশিকা তালিকাতেও ২০২৬ সালের এই সাইবার নিরাপত্তা কাঠামো অন্তর্ভুক্ত রয়েছে। এর পাশাপাশি শুধু ওটিপি-নির্ভর নিরাপত্তার ওপর নির্ভর না করে ঝুঁকিভিত্তিক যাচাই, অস্বাভাবিক লেনদেন শনাক্তকরণ, যন্ত্র শনাক্তকরণ, লেনদেনের সীমা এবং তাৎক্ষণিক সতর্কবার্তার মতো ব্যবস্থা আরও শক্তিশালী করা প্রয়োজন।
বাংলাদেশ ব্যাংকের পেমেন্ট সিস্টেম-সংক্রান্ত প্রতিবেদনে অনলাইন ও কার্ডবিহীন লেনদেনে দ্বি-স্তরীয় প্রমাণীকরণ এবং সন্দেহজনক লেনদেনের ধরণ শনাক্ত করতে তাৎক্ষণিক নজরদারির গুরুত্ব তুলে ধরা হয়েছে।
ওটিপির বিকল্প নিরাপত্তা আরও শক্তিশালী করা দরকার। ওটিপি ব্যবস্থাকে পুরোপুরি বাতিল করা বাস্তবসম্মত নয়। কিন্তু যেখানে সম্ভব, যন্ত্রভিত্তিক অনুমোদন, নিরাপদ পুশ-নোটিফিকেশন, শক্তিশালী বহুপদক্ষেপ প্রমাণীকরণ এবং জীবন্ত-ব্যক্তি যাচাইয়ের মতো ব্যবস্থা ব্যবহার বাড়ানো যেতে পারে।
বিশেষ করে উচ্চমূল্যের বা অস্বাভাবিক লেনদেনে অতিরিক্ত যাচাই প্রয়োজন। একজন গ্রাহক সাধারণত যে পরিমাণ অর্থ লেনদেন করেন, তার তুলনায় হঠাৎ অনেক বড় লেনদেন হলে ব্যবস্থা সেটিকে ঝুঁকিপূর্ণ হিসেবে বিবেচনা করতে পারে। এ ক্ষেত্রে লক্ষ্য হওয়া উচিত—গ্রাহকের সুবিধা নষ্ট না করে ঝুঁকিপূর্ণ পরিস্থিতিতে নিরাপত্তার মাত্রা বাড়ানো।
প্রতারণার শিকার হলে সময়ই সবচেয়ে মূল্যবান। প্রতারণা বুঝতে পারার পর লজ্জা বা ভয় পাওয়ার কোনো কারণ নেই। বরং যত দ্রুত ব্যবস্থা নেওয়া যায়, তত ভালো। প্রথমেই সংশ্লিষ্ট ব্যাংক বা মোবাইল আর্থিক সেবা প্রদানকারীর অফিসিয়াল মাধ্যমে যোগাযোগ করতে হবে। প্রয়োজনে হিসাব, কার্ড বা সংশ্লিষ্ট সেবা সাময়িকভাবে বন্ধ করার অনুরোধ করতে হবে। এরপর লেনদেনের তথ্য, বার্তা, ফোন নম্বর, সংযোগ এবং অন্যান্য প্রমাণ সংরক্ষণ করে অভিযোগ করতে হবে।
বাংলাদেশ ব্যাংকের নির্দেশনা অনুযায়ী, ব্যাংক, আর্থিক প্রতিষ্ঠান বা মোবাইল আর্থিক সেবা প্রদানকারীর কাছেই প্রথমে অভিযোগ জানাতে হবে। সমস্যা সমাধান না হলে সংশ্লিষ্ট প্রতিষ্ঠানের অভিযোগকেন্দ্রে বিষয়টি তোলা যায় এবং পরবর্তী পর্যায়ে বাংলাদেশ ব্যাংকের গ্রাহক স্বার্থ সংরক্ষণ কেন্দ্রে অভিযোগ করা যায়। বাংলাদেশ ব্যাংকের বর্তমান গ্রাহক অভিযোগের হটলাইন ১৬২৩৬। এখানে একটি বিষয় বিশেষভাবে গুরুত্বপূর্ণ—প্রতারণার পর প্রতারকের সঙ্গে দর-কষাকষি বা তর্ক করে সময় নষ্ট করা যাবে না। দ্রুত প্রতিষ্ঠানকে জানানোই অগ্রাধিকার।
সচেতনতার প্রচারণাও হতে হবে আধুনিক। ‘ওটিপি কাউকে বলবেন না’—এই সতর্কতা গুরুত্বপূর্ণ হলেও ২০২৬ সালের প্রতারণার জটিলতার তুলনায় একে আরও বিস্তৃত করতে হবে। ব্যাংক, মোবাইল আর্থিক সেবা প্রতিষ্ঠান ও সরকারি সংস্থার প্রচারণায় বাস্তব প্রতারণার উদাহরণ দেখানো প্রয়োজন। কোন ধরনের ফোনকল সন্দেহজনক, ভুয়া ওয়েবসাইট কীভাবে চেনা যায়, অ্যাপ কী কী অনুমতি চাইছে, সিমে হঠাৎ নেটওয়ার্ক না থাকলে কী করতে হবে—এসব বিষয় সাধারণ ভাষায় জানাতে হবে। বিশেষ করে প্রবীণ মানুষ, নতুন স্মার্টফোন ব্যবহারকারী এবং ডিজিটাল আর্থিক সেবায় নতুন যুক্ত হওয়া গ্রাহকদের জন্য আলাদা সচেতনতামূলক কর্মসূচি দরকার।
ডিজিটাল বাংলাদেশ গড়ার পথে ব্যাংকিং ও আর্থিক সেবার প্রযুক্তিনির্ভরতা আরও বাড়বে। নগদ অর্থের পরিবর্তে ডিজিটাল লেনদেন বাড়বে, অনলাইন পরিচয় যাচাই বাড়বে, কৃত্রিম বুদ্ধিমত্তার ব্যবহারও বাড়বে। ফলে সাইবার প্রতারণার সুযোগও একেবারে শেষ হয়ে যাবে না। কিন্তু প্রতারণার ঝুঁকি কমানো সম্ভব। তার জন্য প্রয়োজন প্রযুক্তি, প্রতিষ্ঠান, নিয়ন্ত্রক সংস্থা এবং সাধারণ মানুষের সম্মিলিত দায়িত্ব।
মনে রাখতে হবে, ওটিপি কোনো সাধারণ সংখ্যা নয়। এটি নির্দিষ্ট একটি মুহূর্তে আপনার হিসাব বা পরিচয় যাচাইয়ের জন্য ব্যবহৃত একটি গোপন নিরাপত্তা সংকেত। তাই ফোনের অপর প্রান্তে থাকা ব্যক্তি যতই পরিচিত প্রতিষ্ঠানের প্রতিনিধি বলে দাবি করুন, যতই জরুরি পরিস্থিতির কথা বলুন, যতই আপনার কিছু ব্যক্তিগত তথ্য জানুন—ওটিপি, পিন, পাসওয়ার্ড বা নিরাপত্তা সংকেত কাউকে দেওয়া যাবে না।
আজকের সাইবার ডাকাত বন্দুক হাতে দরজায় আসে না; সে আসে বিশ্বাসযোগ্য একটি কণ্ঠস্বর, একটি বার্তা কিংবা একটি সংযোগের মাধ্যমে। তাই ডিজিটাল যুগে সবচেয়ে বড় নিরাপত্তা-দেয়াল হলো সচেতনতা—কিন্তু সেই সচেতনতা হতে হবে পুরোনো নয়, সময়ের সঙ্গে তাল মিলিয়ে আধুনিক। ওটিপি গোপন রাখা শুধু ব্যক্তিগত সতর্কতা নয়; এটি ডিজিটাল আর্থিক নিরাপত্তার মৌলিক শর্ত।